互联网政务应用安全管理规定分析报告 网络安全与信息化及互联网安全服务
一、引言
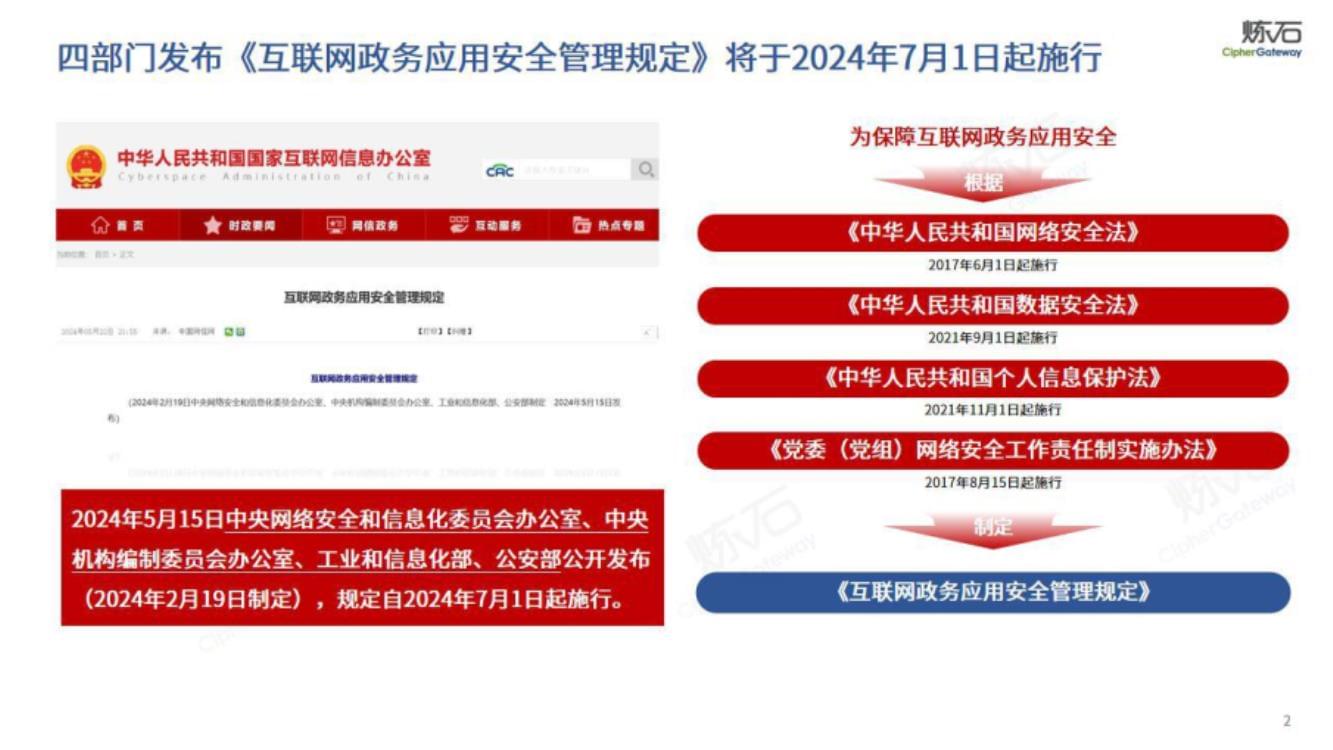
随着“互联网+政务服务”的深入推进,互联网政务应用已成为提升治理能力、优化公共服务的重要载体。与此网络安全威胁日益复杂,政务数据泄露、系统瘫痪、非法入侵等风险持续攀升。为规范互联网政务应用的安全管理,国家相关部门出台了《互联网政务应用安全管理规定》(以下简称《规定》),从网络安全和信息化融合、互联网安全服务等维度构筑制度屏障。本报告旨在对该《规定》进行系统分析,聚焦网络安全与信息化的协同逻辑,以及互联网安全服务的规范要求,为政务应用管理者与安全服务提供者提供参考。
二、《规定》的出台背景与总体定位
《规定》的出台源于三重驱动力:一是政务应用上云、移动化、数据共享带来的攻击面扩大;二是《网络安全法》《数据安全法》《个人信息保护法》等上位法的落地需要;三是过去政务系统“重建设轻安全、重功能轻管理”现象亟待纠正。《规定》定位于规范各级行政机关、事业单位在互联网上运行的非涉密政务应用(含网站、APP、小程序、公众号等)的全生命周期安全管理。
其核心逻辑可概括为:以网络安全为基石,以信息化为驱动,以安全服务为支撑,实现“同步规划、同步建设、同步运行”的三同步原则。
三、网络安全与信息化:融合治理的路径分析
《规定》强调“网络安全和信息化是一体之两翼、驱动之双轮”。在政务应用语境下,这种融合体现在以下四个层面:
- 规划融合:要求政务应用立项时同步明确安全目标、保护等级和预算,禁止“先上线后补安全”。
- 建设融合:开发过程中须内嵌身份认证、访问控制、日志审计、数据加密等安全功能,而非事后外挂。
- 运维融合:信息化运维平台须集成安全监测模块,实现资产、漏洞、威胁、事件的统一管理。
- 考核融合:将安全指标纳入政务信息化绩效考核,与系统可用性、办事效率同等权重。
信息化不再是简单的“业务上网”,而应在安全框架下释放数据价值。反之,网络安全不应成为阻碍便民的“刹车”,而是保障服务持续性的“安全带”。二者失衡将导致要么因噎废食,要么带病运行。
四、互联网安全服务的规范要求
《规定》对提供互联网安全服务的各方主体提出了明确要求,主要分为三类:
(一)政务应用运营者的责任
- 等级保护:落实网络安全等级保护制度,原则上不低于第三级。
- 监测预警:建立7×24小时安全监测能力,对异常登录、数据爬取、DDoS攻击等实时告警。
- 应急响应:制定预案并定期演练,发生重大安全事件后2小时内上报。
(二)第三方安全服务商的准入与行为规范
- 资质要求:须具备相关安全服务资质,不得转包核心安全运维业务。
- 数据隔离:服务过程中接触的政务数据不得留存、出境或用于其他客户。
- 工具合规:漏洞扫描、渗透测试等工具不得植入恶意后门,结果须向运营者完整披露。
(三)安全服务的技术标准
《规定》再次援引GB/T 22239、GB/T 25070等标准,并对云安全、API安全、供应链安全提出专项要求。例如,政务APP调用第三方SDK须进行安全评估,避免“掐脖子”式漏洞。
五、当前存在的突出问题
基于法规实施调研和公开案例分析,主要问题包括:
第一,基层政务应用家底不清,影子系统、僵尸应用导致安全防护无法覆盖;第二,等级保护测评“过级即完事”,未持续整改;第三,第三方安全服务市场低价竞争,服务缩水,甚至出现“只出具报告、不发现风险”的形式合规;第四,安全与信息化团队职责割裂,出现问题时互相推诿。
六、改进建议
针对上述问题,提出以下对策:
- 资产动态管理:依托省级政务云建立互联网政务应用台账,每季度更新。
- 推行安全服务效果验收:不只看报告页数,更以漏洞发现率、应急响应时效、数据泄露阻断率等量化指标考核。
- 建立红蓝对抗常态化机制:由网信部门组织,检验实际防护水平 。
- 强化运营者主体责任:明确单位主要负责人为安全第一责任人,重大事件一票否决。
- 促进安全服务标准化:制定政务安全服务采购指南,抵制低于成本价竞争。
七、结论
《互联网政务应用安全管理规定》是网信领域治理现代化的重要一环。其突出特点在于将网络安全从“外挂式附加”转变为“内嵌式能力”,同时把互联网安全服务纳入规范轨道。下一步,建议各级政务部门以《规定》为准绳,推动网络安全与信息化真正形成合力,并从服务采购、技术选型、绩效考核等角度压实责任,织密安全防线,让企业和群众在享受数字政务便利的同时拥有踏实的安全感。
如若转载,请注明出处:http://www.ggkf123.com/product/48.html
更新时间:2026-11-16 18:36:53